NIS2: come risponde CYBEROO
NIS2: pilastro della cyber resilience europea
La Direttiva NIS2 mira a garantire un livello comune elevato di cybersicurezza tra gli stati membri dell’Unione Europea in modo da migliorare il funzionamento del mercato interno. È obbligatoria per un ampio spettro di aziende, suddivise in due gruppi: essenziali (fornitori di servizi cruciali) e importanti (aziende rilevanti per l’economia e la società).
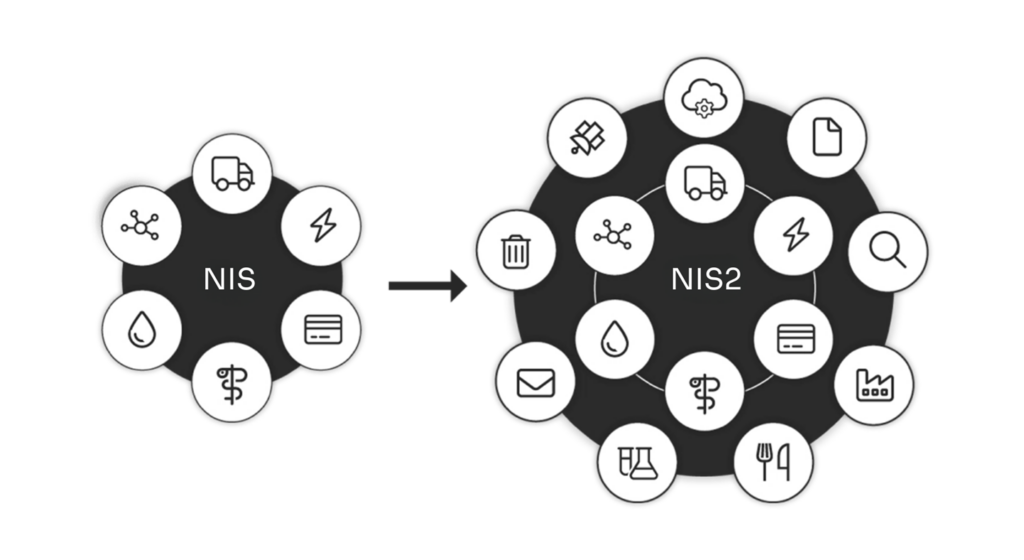
Da NIS a NIS2
La Direttiva NIS, approvata nel 2016, richiedeva alle società di applicare misure per ridurre i rischi di cybersecurity.
L’articolo 23 della Direttiva prevede aggiornamenti continui. Per questo, la Commissione Europea ha deciso di aggiornarla a causa dell’aumento della dipendenza dalla tecnologia.
Hai bisogno di più informazioni?
Il nostro team è pronto a fornirti tutte le informazioni per guidarti nel percorso di protezione dei tuoi dati e costruire insieme le mura di protezione della tua azienda.
NIS2: OBIETTIVI

Resilienza
Aumentare il livello di resilienza informatica di un insieme di aziende che cooperano nell’Unione Europea con ruoli importanti per l’economia e la società.

Riduzione incoerenze
Ridurre le incoerenze nella resilienza nel mercato interno nei settori già contemplati dalla direttiva.

Maggiore consapevolezza
Adozione di misure per aumentare il livello di fiducia tra le autorità competenti con una condivisione maggiore di informazioni.
QUALI OBBLIGHI?
Dal 1° gennaio al 28 febbraio di ogni anno successivo all’entrata in vigore del decreto, le aziende coinvolte dalla Direttiva dovranno registrarsi sulla piattaforma digitale dell’Autorità nazionale competente fornendo dettagli come ragione sociale, recapiti e settore di appartenenza.
Per specifici fornitori, come ad esempio i fornitori di domini, cloud computing e data center, tra gli altri, il termine è anticipato al 17 gennaio 2025.
Entro il 31 marzo di ogni anno, l’Autorità Nazionale competente NIS redigerà l’elenco dei soggetti essenziali e importanti sulla base delle registrazioni e delle decisioni adottate. Successivamente, tramite la piattaforma digitale, comunicherà ai soggetti registrati l’inserimento, la permanenza o l’espulsione dall’elenco.
Dal 15 aprile al 31 maggio 2025, le aziende notificate dovranno aggiornare informazioni sui propri indirizzi IP pubblici, nomi a dominio, stati membri dove vengono rivenduti i servizi e responsabili della sicurezza.
CYBEROO per la NIS2
1
Analisi dei rischi e politiche di sicurezza dei sistemi informativi
2
Gestione degli incidenti (prevenzione, individuazione e risposta agli incidenti)
3
Continuità operativa e gestione delle crisi
4
Sicurezza della catena di approvvigionamento
5
Sicurezza della rete e dei sistemi, compresa la gestione e la divulgazione delle vulnerabilità
6
Politiche e procedure per valutare l’efficacia della gestione dei rischi
7
Sicurezza delle risorse umane, strategie di controllo dell’accesso e gestione degli attivi
8
Comunicazione a fornitori e clienti quando l’incidente è in corso.
Hai bisogno di più informazioni?
Il nostro team è pronto a fornirti tutte le informazioni per guidarti nel percorso di protezione e resilienza dei tuoi dati.